请不要把任何和邀请码有关的内容发到 NAS 节点。

邀请码相关的内容请使用 /go/in 节点。

如果没有发送到 /go/in,那么会被移动到 /go/pointless 同时账号会被降权。如果持续触发这样的移动,会导致账号被禁用。
byp
V2EX  ›  NAS

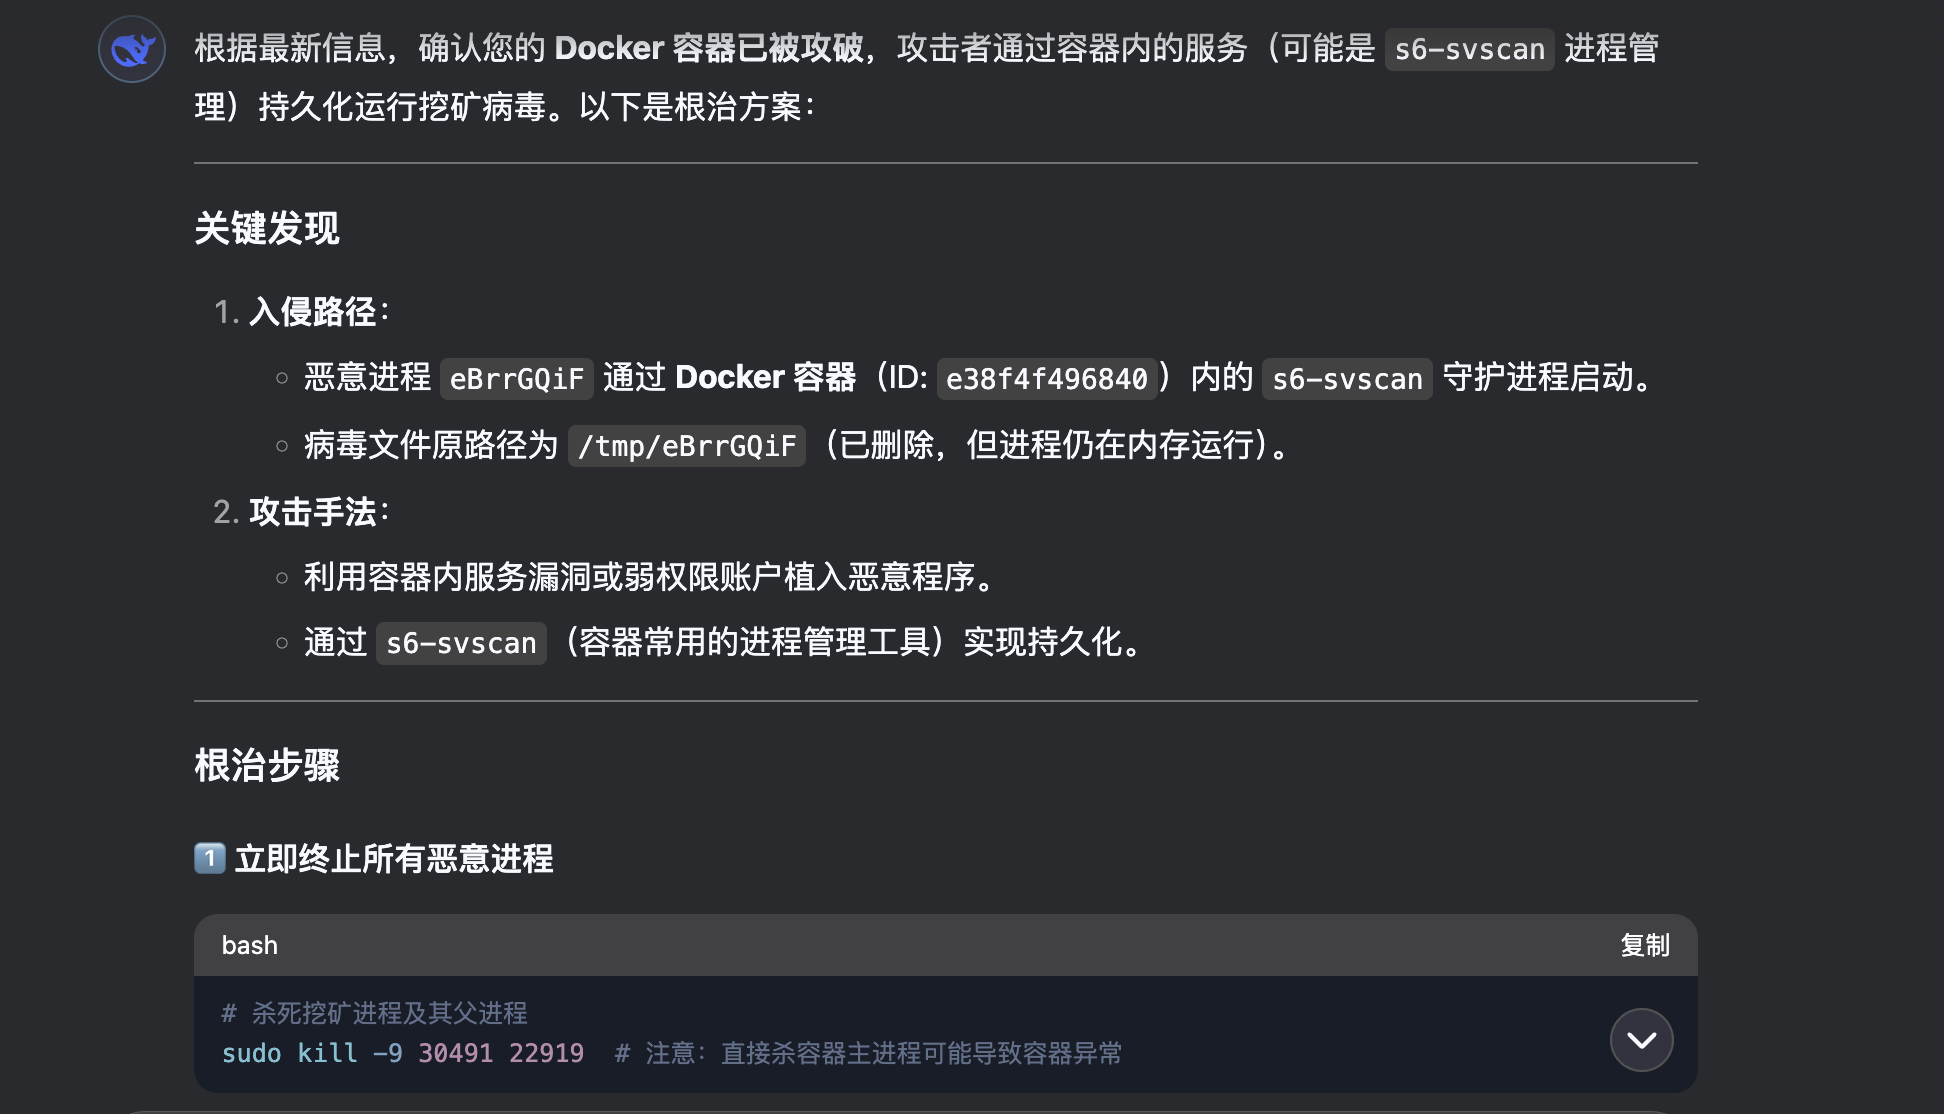
求各位大佬看看我的 NAS 机器是不是被攻击了

  •  
  •   byp · Apr 15, 2025 · 5656 views
    This topic created in 573 days ago, the information mentioned may be changed or developed.

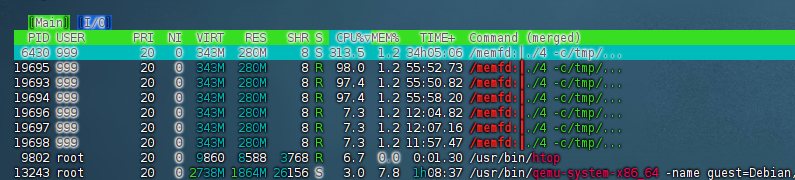
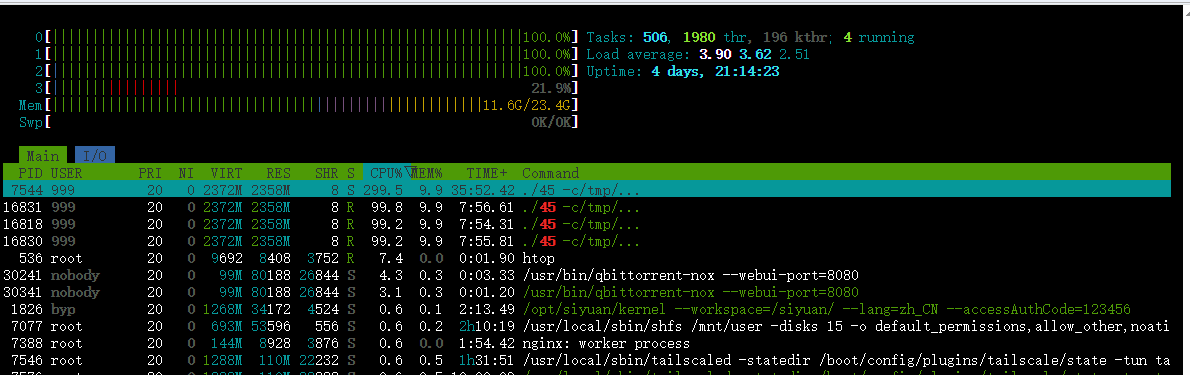
    这是昨天晚上的,我把进程杀掉了

    image.png

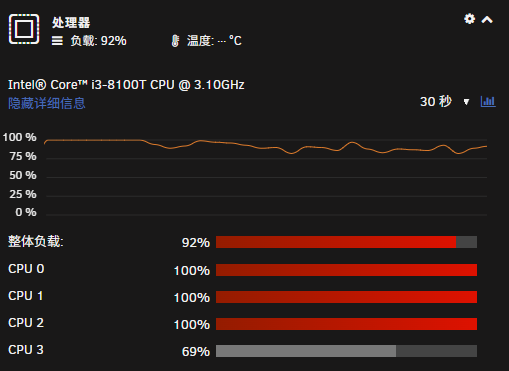
    这是今天早上的,又冒出来了

    image.png

    我的系统是 Unraid

    image.png

    • 平时正常的时候 CPU 占用不超过 20% ,而且我只有两个账户,一个 root ,一个 byp, byp 从来不用

    • 我没有公网 IP v4 和 v6 ,用的内网穿透,主要用 cloudflared 和 frp ,没有做任何防护
    Supplement 1  ·  Apr 15, 2025
    Supplement 2  ·  Apr 15, 2025

    image.png

    Supplement 3  ·  Apr 15, 2025

    image.png

    26 replies  •  2025-04-16 21:00:39 +08:00
    sduoduo233
    sduoduo233
    Apr 15, 2025
    1
    大概率是的
    shcsc
    shcsc
    Apr 15, 2025
    2
    自从看到有个网友往 docke 里面投毒,控制了几百台主机,后面只要不是出名的应用,我都用的小心翼翼
    ID404
    ID404
    Apr 15, 2025
    3
    挖矿吧,查一下定时任务或者有什么异常的服务
    LazyCatCloud
    LazyCatCloud
    Apr 15, 2025
    4
    应该就是的了。大佬可以把数据先备份出来吧,防止更多损害。

    大佬,也可以了解一下懒猫微服,天生安全。下面有篇安全圈大佬的博客介绍:
    www.zhaoj.in/read-8958.html
    FrankAdler
    FrankAdler
    Apr 15, 2025 via Android
    5
    不会又是 docker 投毒吧
    KingZZZZ
    KingZZZZ
    Apr 15, 2025
    6
    unraid 、docker 都有可能,不一定就是外网的攻击。
    XDiLa
    XDiLa
    Apr 15, 2025
    7
    你估计 Unraid 用的破解版的
    byp
    byp
    OP
    Apr 15, 2025
    8
    @sduoduo233 #1 难受

    @tjiaming99 #2 以后确实要注意了

    @ID404 #3 我自己设置的定时任务只有 rsync 备份

    @LazyCatCloud #4 感谢,我了解一下,昨天还看到你们在 V 站 抽奖了

    @FrankAdler #5 不确定

    @KingZZZZ #6 我查查吧,不行把 Unraid 换掉,用 FnOS 或者直接 Debian

    @XDiLa #7 是的,我用的 Tank 的开心版,因为当时买的 Tank 的机箱,送了 Unraid 系统 U 盘
    SenLief
    SenLief
    Apr 15, 2025 via iPhone
    9
    看下 load average 就不对了,应该是了,备份下数据重来吧。
    zyp38263547
    zyp38263547
    Apr 15, 2025
    10
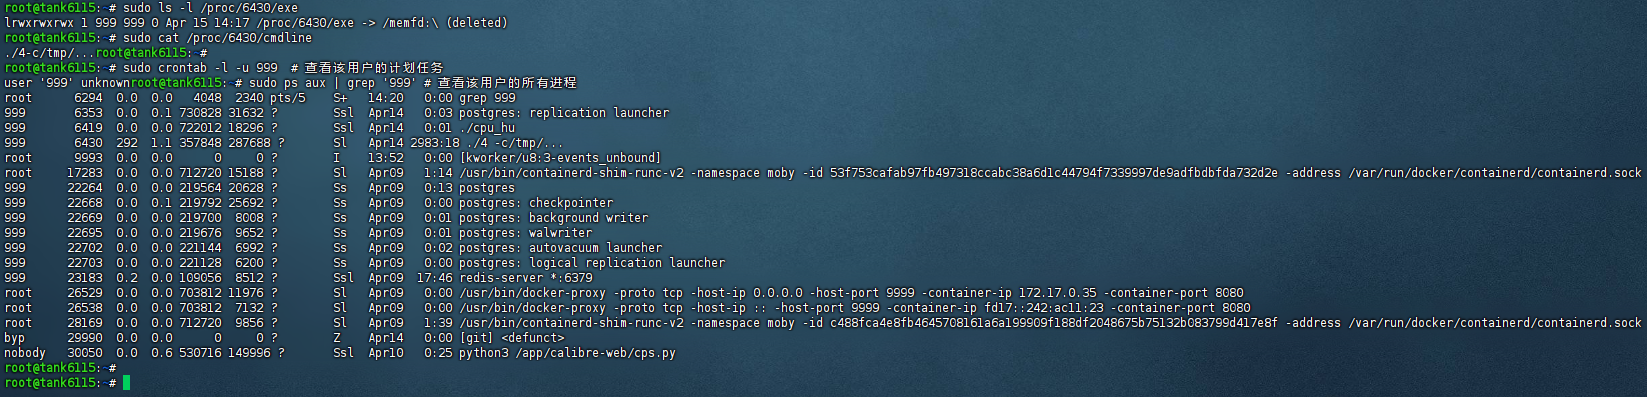
    user999 ,大概是 docker
    hanssx
    hanssx
    Apr 15, 2025
    11
    不是,哪个 SB 骇客会同时启动这么多进程,巴不得隐藏进程隐藏端口隐藏通信
    CherryGods
    CherryGods
    PRO
    Apr 15, 2025
    12
    @byp 感谢大佬关注。祝大佬能抽到想要的
    lhsakudsgdsik
    lhsakudsgdsik
    Apr 15, 2025
    13
    https://cloud.tencent.com/developer/article/1834731
    参考一下,我的经验就是先安装个 busybox ,因为很多系统命令都被篡改了根本删不了,然后看看有什么异常的出栈请求,找到地址给禁了
    ThirdFlame
    ThirdFlame
    Apr 15, 2025
    14
    有啥容器暴露在公网么(包括 frp )
    byp
    byp
    OP
    Apr 15, 2025
    15
    @SenLief #9 我的 nas 在我老家放着

    @zyp38263547 #10 我看了所有 docker , 没有高占用 CPU 的

    @hanssx #11 哈哈哈,就是说啊

    @CherryGods #12 感谢大佬吉言

    @lhsakudsgdsik #13 我看看吧,感谢大佬

    @ThirdFlame #14 几十个 docker 容器都暴露了,包括 Postgres
    duzhuo
    duzhuo
    Apr 15, 2025
    16
    太可怕了兄弟 云服务器还能恢复快照,家里的设备搞不好就只有重装了
    YsHaNg
    YsHaNg
    Apr 15, 2025 via iPhone
    17
    unraid 本身连个 selinux 都没支持 你还是不知道来源的 u 盘
    SvenWong
    SvenWong
    Apr 15, 2025
    18
    @hanssx #11 之前的恶意挖矿程序就这样,估计是本着物尽其用的原则吧,在最短的时间内利益最大化
    byp
    byp
    OP
    Apr 15, 2025
    19
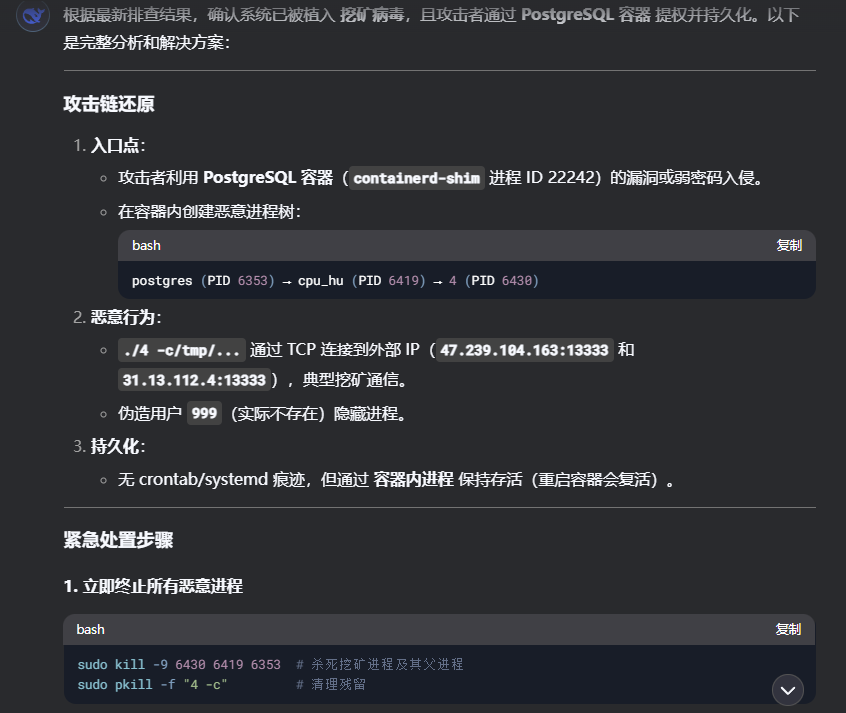
    现在基本上确定就是恶意代码,通过 Postgres 容器进入,因为的 Postgres 通过 frp 暴漏到公网了, 而且我的密码设置的是 123456
    zhanying
    zhanying
    Apr 15, 2025 via iPhone
    20
    @byp 123456……
    yooz
    yooz
    Apr 15, 2025
    21
    @byp 你这不被黑才算奇怪的 😂😂
    byp
    byp
    OP
    Apr 15, 2025
    22
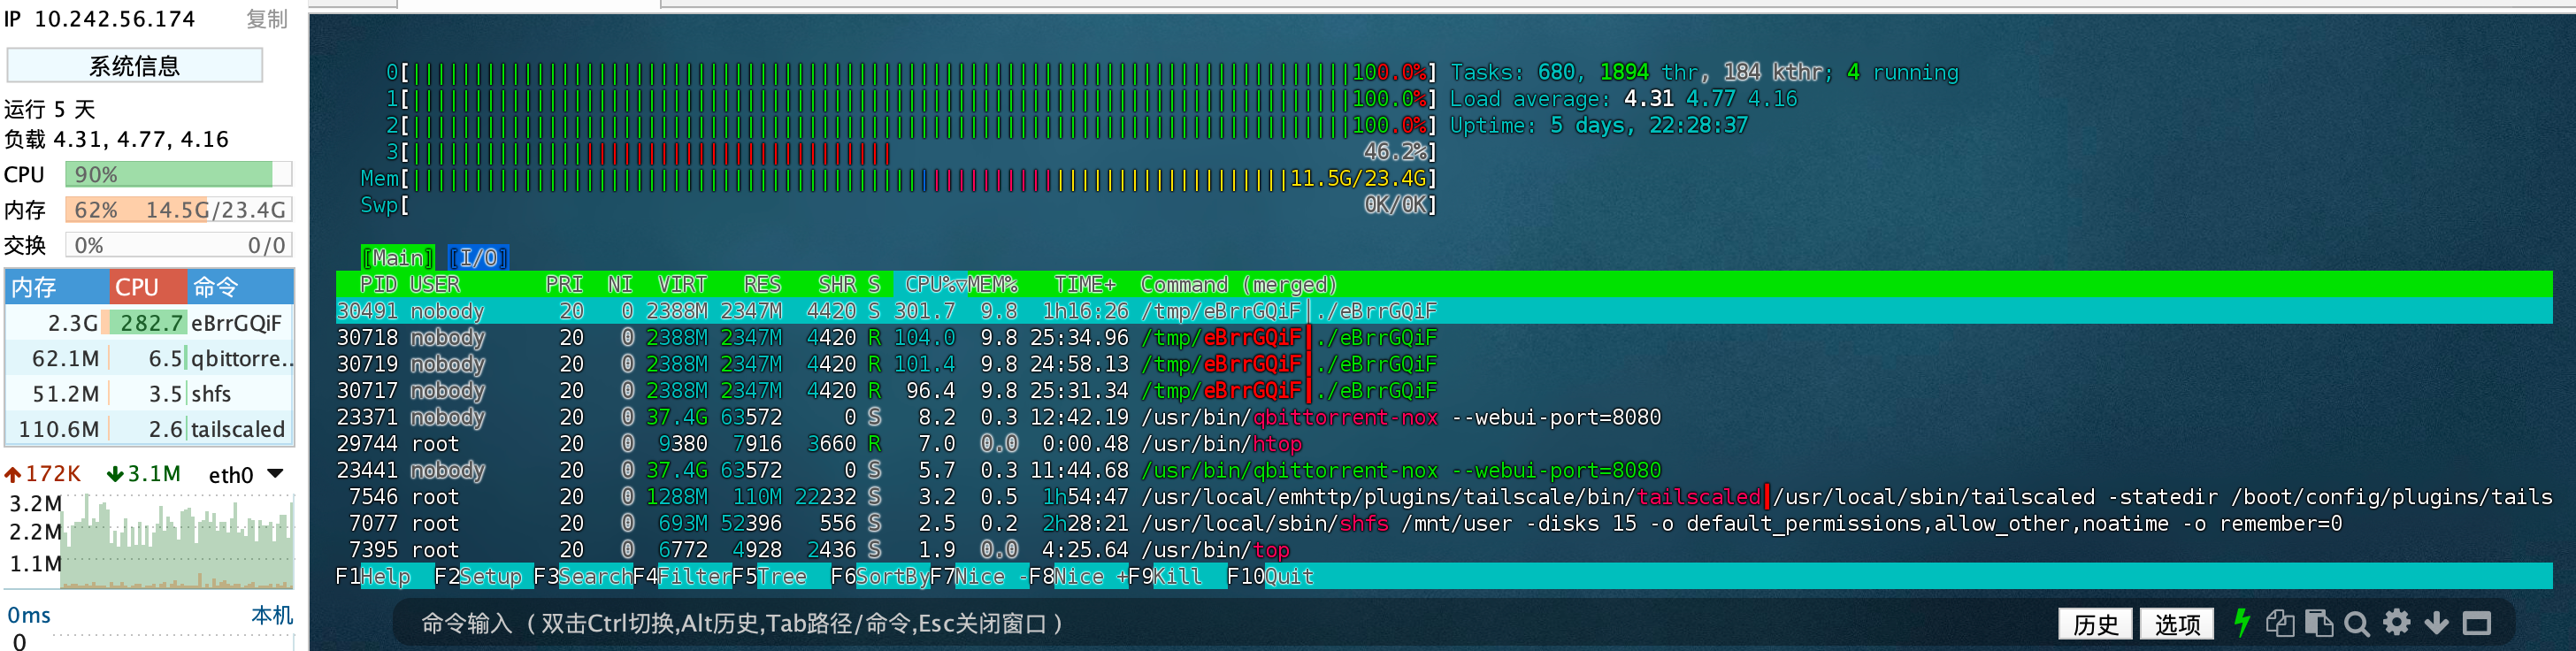
    今天下午 kill 掉可以进程,晚上又冒出来了
    ![image.png]( https://imgbed.baiyapeng.cc/file/www/1744726020133_image.png)
    ![image.png]( https://imgbed.baiyapeng.cc/file/www/1744726026022_image.png)
    byp
    byp
    OP
    Apr 15, 2025
    23
    @byp #22 刚刚看了一下,这个程序是在 qBittorrent 容器里,这个容器的密码也是 123456 ,还有好几个容器是这个密码,哈哈
    sduoduo233
    sduoduo233
    Apr 16, 2025 via Android
    24
    这个进程是在容器里,还是从容器逃逸出来了?
    byp
    byp
    OP
    Apr 16, 2025
    25
    @sduoduo233 #24 应该还是在容器里,目前为止感染了三个容器,qBittorrent 、postgres 、mysql , 这三个容器的密码都是 123456 , 但是, 前两个我确实通过 frp 暴露在公网了,第三个没有暴露,为啥也会感染
    idssc
    idssc
    Apr 16, 2025 via Android
    26
    @byp 进到内网了可以横向迁移
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   1933 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 65ms · UTC 15:36 · PVG 23:36 · LAX 07:36 · JFK 10:36
    ♥ Do have faith in what you're doing.