doomsday616

电信光猫改桥接后,IPTV 照样能看:关键只有一条 VLAN 绑定

  •  
  •   doomsday616 · 22h 8m ago · 1580 views

    先说结论

    装维和客服常说"光猫改了桥接,IPTV 就看不了了"。我实测下来,IPTV 跟光猫是路由还是桥接没有关系。真正卡住的,是光猫里一条叫"VLAN 绑定"的设置。

    在光猫的 VLAN 绑定页加一条:

    网口:机顶盒插的那个口(例如 网口4)
    用户侧 VLAN:85
    绑定 WAN 连接:3_Other_B_VID_85(IPTV 那条连接)
    

    保存后机顶盒重启,就能看了。下面讲原理和完整步骤。

    一、为什么改桥接后看不了

    光猫里通常有两到三条 WAN 连接,名字类似:

    1_TR069_..._R_VID_xx   电信远程管理(有的地区还有语音)
    2_INTERNET_B_VID_      上网
    3_Other_B_VID_85       IPTV
    

    改桥接,改的是 INTERNET 那一条。Other(IPTV)那条本来就是独立的,桥接与否都不影响它。

    问题出在机顶盒身上。抓包发现,上海电信的机顶盒是"两条腿"走路的:

    • 一条腿是普通网络,不带标签,从光猫拿一个 192.168.1.x 地址;
    • 另一条腿是 IPTV 专网,机顶盒自己给数据包贴上 VLAN 85 标签,向专网要一个 30.x.x.x 地址,直播就走这条。

    光猫的网口默认只认"不带标签"的包。机顶盒贴着 85 标签的包进来,光猫不知道该交给谁,于是专网地址拿不到,机顶盒报 0094、0095 之类的错误。

    VLAN 绑定就是告诉光猫:"这个口进来的、带 85 标签的包,交给 IPTV 那条连接。" 加上这一条,专网立刻就通了。
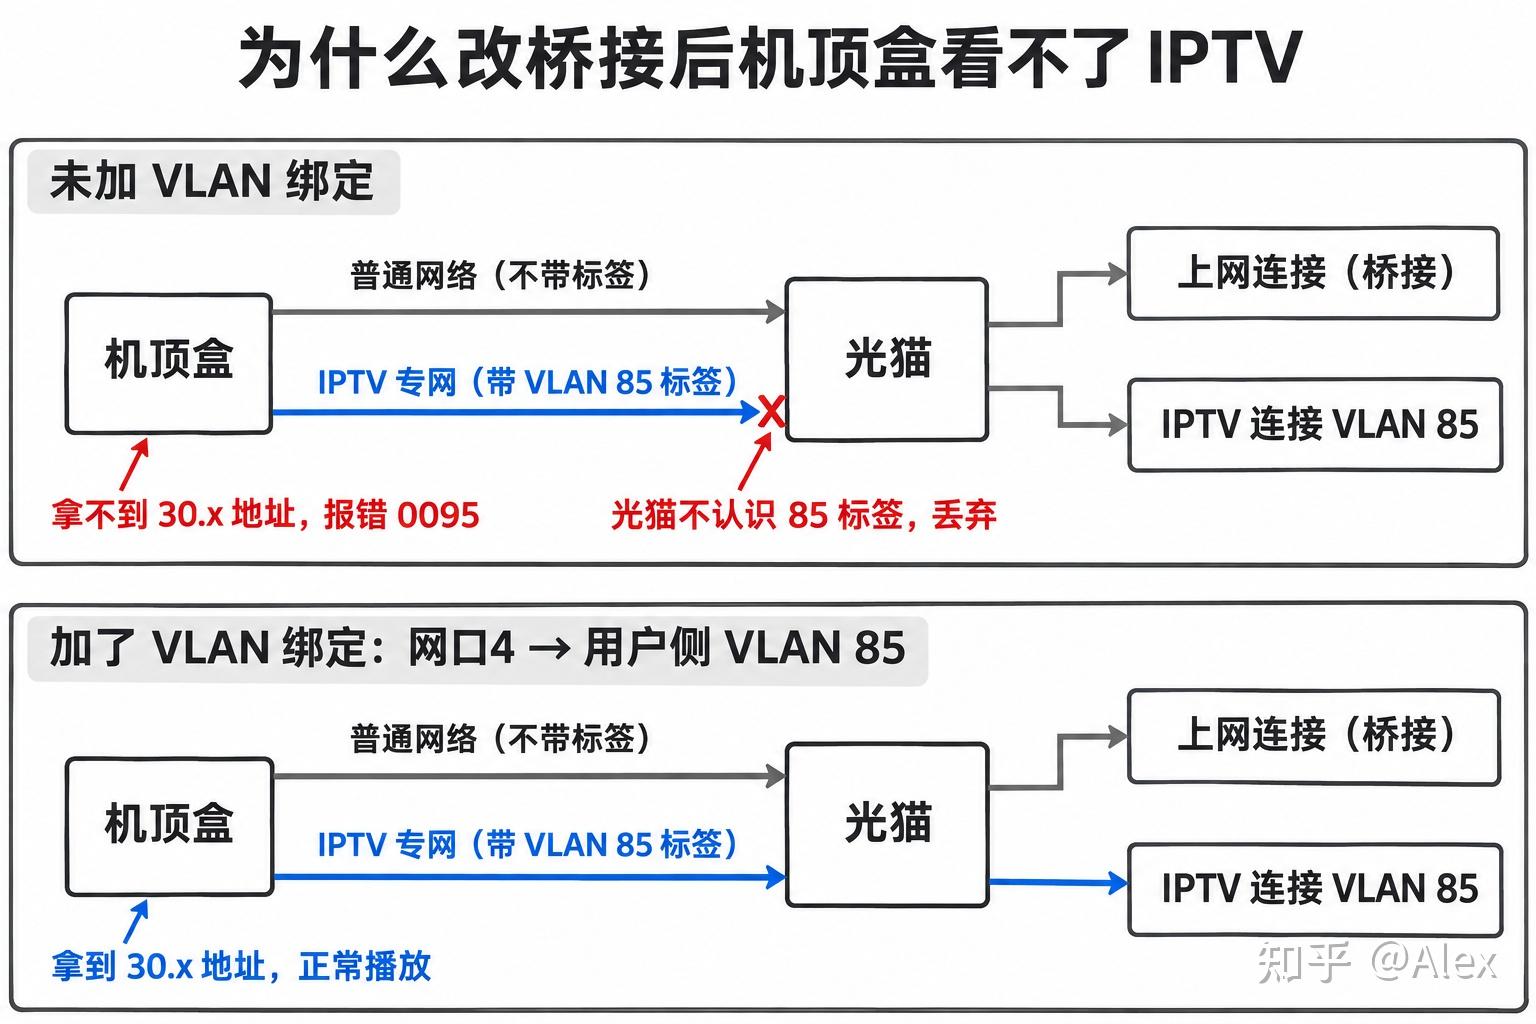
    至于电信为什么说"改桥接就看不了":我没拿到改桥接之前的原始配置,无法确认是他们的桥接模板漏了这一步,还是别的原因。但从结果看,这是"不给配",不是"做不到"。

    补充一个现象:在桥接模式下,机顶盒那条"普通网络的腿"没法再通过光猫上公网(抓包看到被光猫以 administratively filtered 拒绝)。直播完全不受影响,但部分依赖公网的功能(比如某些点播或应用)可能会受影响,我没有逐一测试。

    二、准备

    1. 光猫超级管理员账号(电信一般是 telecomadmin)。普通用户 useradmin 看不到 WAN 和 VLAN 绑定页面。获取方法各型号不同,可以找装维要,或者在恩山、chinadsl 搜你的型号。
    2. 记下现有配置再动手。把 WAN 连接页面每条连接的 VLAN ID、模式、端口绑定都截图保存。改错了能对照恢复。
    3. 机顶盒和网线。

    三、步骤(以中兴 G7615V2 为例)

    1. 确认 IPTV 连接

    网络 → 网络设置 → 网络连接,在"连接名称"下拉框里找到名字带 Other 或 IPTV 的那条,记下:

    连接名称:3_Other_B_VID_85
    连接模式:桥接
    VLAN 模式:改写(tag)
    VlanID:85(上海电信)
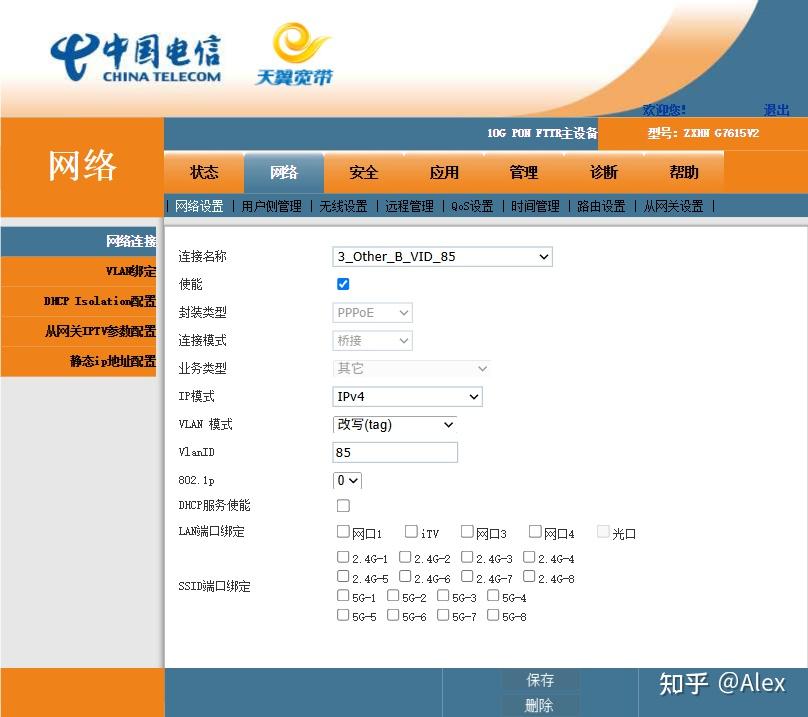
    

    这条不要改。如果你的 VLAN ID 不是 85,后面所有的 85 都换成你自己的。

    2. 确认上网连接已经是桥接

    连接名称:2_INTERNET_B_VID_
    连接模式:桥接
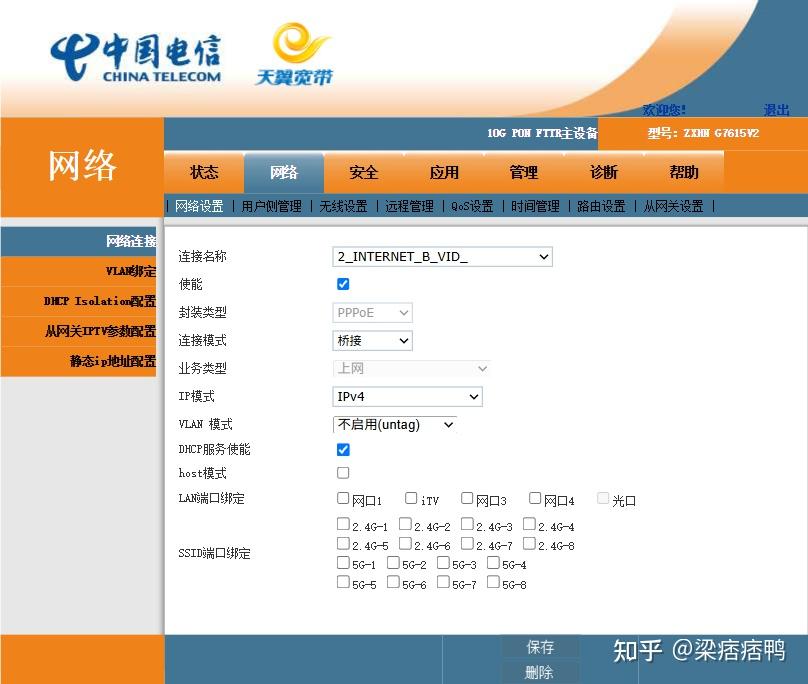
    

    路由器(爱快、OpenWrt 等)接光猫网口1,拨 PPPoE。这部分和平时改桥接一样,不展开。

    3. 加 VLAN 绑定(关键)

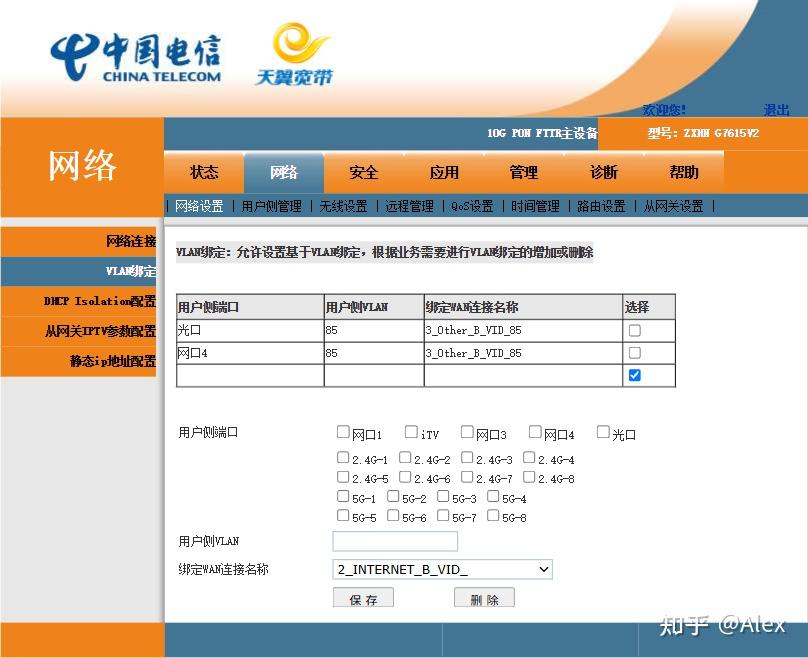
    网络 → 网络设置 → 左侧 VLAN绑定(有的型号叫"端口绑定"),在页面下方的表单里新增:

    用户侧端口:网口4(机顶盒要插的口)
    用户侧VLAN:85
    绑定WAN连接名称:3_Other_B_VID_85
    

    保存。下面是我家光猫保存后的样子(另一条"光口"是同样的绑定,可以不加):
    4. 接机顶盒,重启

    机顶盒插网口4,断电重启。在机顶盒的网络状态页能看到一个 30.x.x.x 的专网地址,直播就正常了。

    四、进阶:机顶盒离光猫很远怎么办(单线复用)

    光猫在弱电箱、机顶盒在客厅,中间只有一根线,而这根线还要走上网流量。这种情况,有三种做法,从简单到复杂:

    做法 A:两根线

    弱电箱到客厅如果有两根网线,一根接上网,一根接光猫网口4 直通机顶盒。最省事。

    注意墙里的线如果只有百兆(4 芯),看高清台会卡。我家就是这个原因才折腾后面的方案。

    做法 B:两端各放一台支持 802.1Q 的交换机

    一根线、上网和 IPTV 共用,这是最干净的单线复用:

    光猫网口1(上网)──→ 弱电箱交换机 端口A(普通口)
    光猫网口4(IPTV)──→ 弱电箱交换机 端口B(VLAN 85 带标签 Tagged)
    弱电箱交换机 中继口 ──墙里那根线──→ 客厅交换机 中继口(VLAN 85 Tagged)
    客厅交换机 端口C(VLAN 85 Tagged)──→ 机顶盒
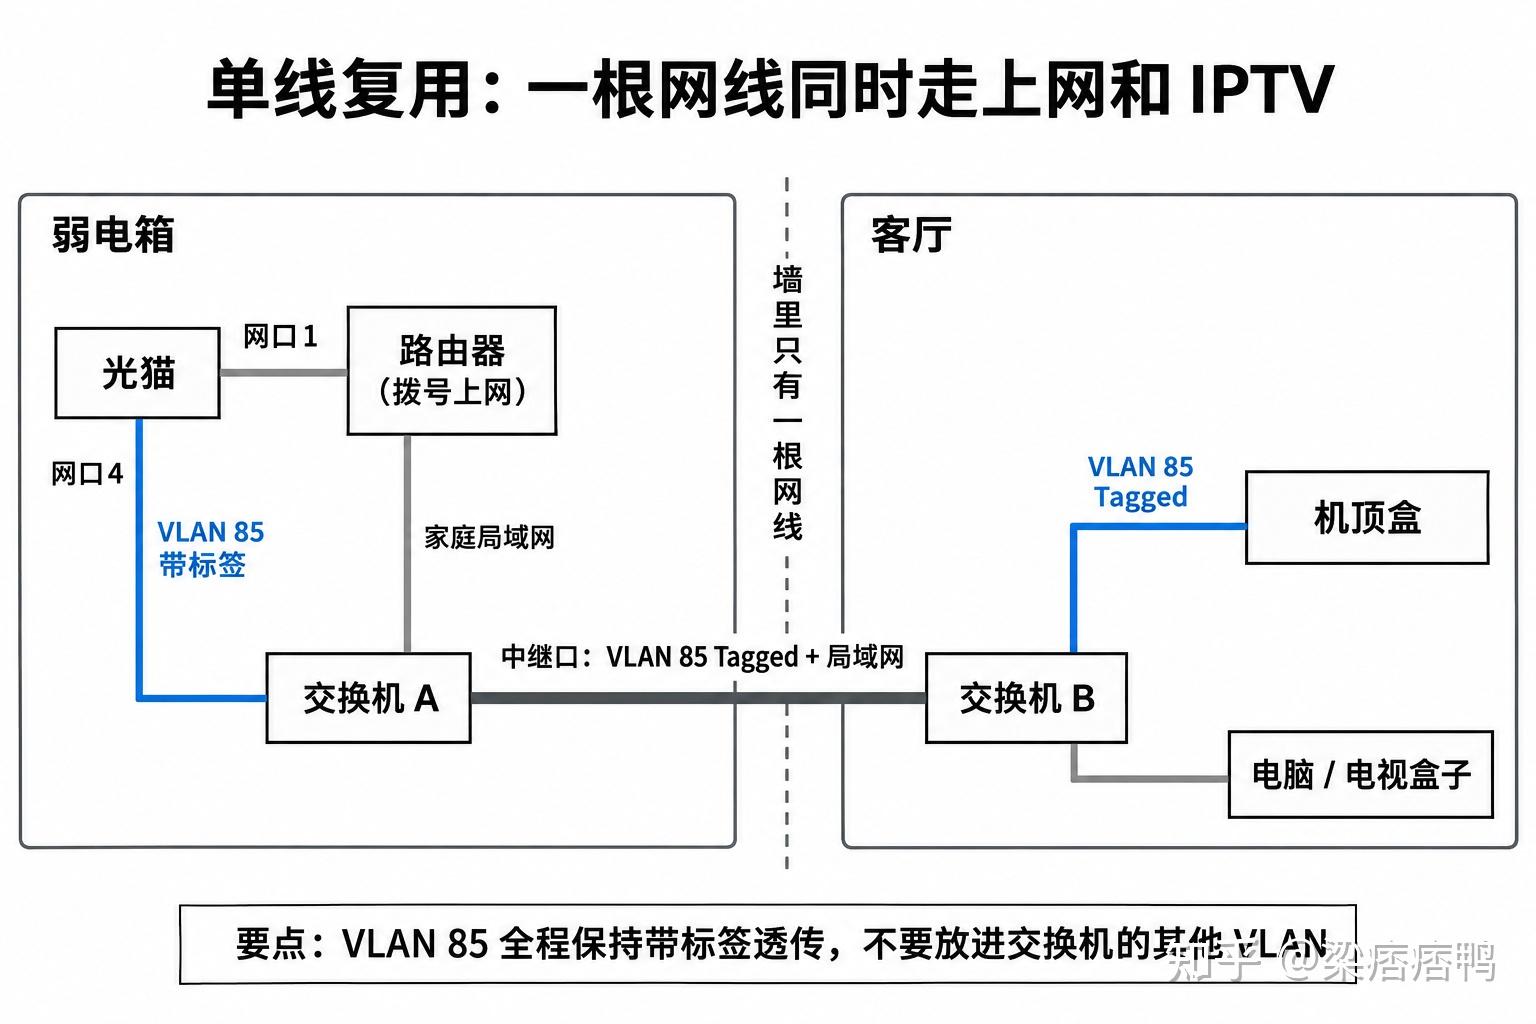
    

    要点只有一条:VLAN 85 在整条路上都必须保持"带标签"(Tagged)透传。

    • 不要把它放进交换机自己的某个"不带标签的 VLAN"(比如设成 PVID 200 的 Access 口),这样标签会被剥掉或换掉,机顶盒照样报错。
    • 交换机要买支持 802.1Q VLAN 的网管或简易网管型号。

    做法 C:用一台 Linux 设备夹在中间,顺便让手机电脑也能看

    如果你还想让手机、电脑、电视盒子都能看 IPTV,可以用一台 Linux 设备(NAS、软路由、小主机)做透明网桥:

    光猫网口4 → Linux 网卡1 ┐
                             ├ br-iptv(透明网桥)→ Linux 网卡2 → 机顶盒
                             └ br-iptv.85(Linux 自己也接入 IPTV 专网)
    
    ip link add br-iptv type bridge vlan_filtering 0 stp_state 0
    ip link set eth1 master br-iptv && ip link set eth1 up
    ip link set eth2 master br-iptv && ip link set eth2 up
    ip link set br-iptv up
    ip link add link br-iptv name br-iptv.85 type vlan id 85
    ip link set br-iptv.85 up
    udhcpc -i br-iptv.85        # 向专网正式要一个地址,见下面的坑
    ip route replace 224.0.0.0/4 dev br-iptv.85
    

    然后用 udpxy 或者自己写个小代理,把组播转成 http://设备IP:端口/udp/233.x.x.x:5140 这种普通 HTTP 流,手机电脑用 APTV、PotPlayer 就能播。

    不要用 Windows 自带的网桥。 实测它会把 VLAN 85 的标签剥掉,机顶盒拿不到专网地址。Linux 网桥能原样透传。

    五、先确认你那里是哪种情况

    各省做法不一样,上面以上海为准。动手前先看光猫里 IPTV 那条连接:

    你看到的 说明 怎么做
    IPTV 连接是 Tag、有 VLAN ID,机顶盒自己发带标签的包(上海就是这样) 必须加 VLAN 绑定 按第三节
    IPTV 连接用"端口绑定"绑在某几个 LAN 口上(比如 LAN2、LAN3) 光猫在这些口上替机顶盒处理标签 机顶盒直接插这几个口试试,通常不用改
    有单独的"组播 VLAN"(比如 4000) 组播走另一个 VLAN 透传和 IGMP 设置要把这个 VLAN 也考虑进去

    判断机顶盒会不会自己贴标签,最直接的办法是用 Linux 在中间抓包:

    tcpdump -i br-iptv -nne 'vlan and (port 67 or port 68)'
    

    能看到 vlan 85 的 DHCP Discover,就是自己贴标签的那种。

    对比一下我手里的两条线路:

    • 上海(中兴 G7615V2):IPTV 3_Other_B_VID_85,机顶盒自己贴 VLAN 85,需要 VLAN 绑定。
    • 浙江(ZNXT ZN-XG120):IPTV 3_OTHER_B_VID_43,组播 VLAN 4000,用端口绑定绑在 LAN2、LAN3 上。这条线路我还没实际接机顶盒验证,结论待补。

    六、踩过的坑

    1. Windows 网桥不透传 VLAN。 开了 Intel 网卡的 MonitorModeEnabled 也只能部分改善,最后还是换了 Linux。
    2. 网桥自己去抢 DHCP。 做透明网桥时,网桥本身不要配 IP、不要开 DHCP 客户端,否则会和机顶盒抢地址。
    3. 专网只认它自己发过地址的设备。 如果你想让 Linux 设备自己也从专网拉流(比如做快速换台),手工配一个 30.x 的静态地址是没用的,运营商会悄悄丢掉没有正式租约的地址发出的包。要用 DHCP 正式要一个地址。
    4. 上海电信的组播包前面多 32 字节。 每个 UDP 包是 32 字节头 + 7 个 188 字节的 TS 包,直接转发播放器会花屏、报错。代理要找 0x47 同步字节把头去掉。
    5. 所有频道都是 5140 端口。 Linux 默认 IP_MULTICAST_ALL=1,多个频道会串台。代理里要设成 0。
    6. 单线复用时交换机的 VLAN。 交换机上原本给 IPTV 设的 Access VLAN(比如 200)并不会把 85 转换过去,必须单独建 VLAN 85、相关端口设成 Tagged。

    七、免责

    • 改光猫配置前先截图备份。改错了可能需要恢复出厂设置,而恢复后要重新注册 LOID。
    • 本文不涉及破解、共享账号或任何绕过计费的内容,只是让你已经付费的 IPTV 在桥接模式下继续工作。
    19 replies  •  2026-11-18 20:50:13 +08:00
    laoluohenmang
    laoluohenmang
    21h 36m ago
    1
    t/1102805
    wtks1
    wtks1
    14h 1m ago
    2
    上海的三大运营商,IPTV 都是 AB 面认证,比其他地方的麻烦不少
    doomsday616
    doomsday616
    OP
    13h 48m ago via iPhone
    3
    @wtks1 我就是上海电信
    woshinigege708
    woshinigege708
    12h 49m ago
    4
    我用的猫棒,QWRT 路由器,大概思路就是把固定的路由器的一个端口帮忙 85VLAN,这个绑定的端口连接 IPTV 就行,现在还没折腾 apple tv 上播放,暂时先这样。
    hakulamatata
    hakulamatata
    12h 30m ago
    5
    再说一个如果用了电信 FTTR 的 MESH 组网,还会再占用 192.168.2.x 段的 ip
    yinmin
    yinmin
    11h 49m ago via iPhone
    6
    OP 试试 rtp2httpd + tivimate 绝配,看电视比 iptv 盒方便。

    windows 下 hyper-v + linux + rtp2httpd 可用,使用网管交换机给 windows 网口 truck vlan85,然后 hyper-v 给 linux 配置 2 个网卡:普通网卡+vlan85 网卡(不需要网卡硬件驱动支付 vlan),linux 选 alpine 省资源,只需要 256MB 内存/2cpu
    Autonomous
    Autonomous
    11h 40m ago
    7
    看起来好复杂。
    我 UniFi 的路由器支持 IGMP Proxy,交换机支持 IGMP Shopping。内网所有有线设备都可以看组播 IPTV
    li592677
    li592677
    11h 30m ago
    8
    我是在光猫后台给 itv 多绑定了一个网口,新网口接到软路由上用 Apple tv,原机顶盒还继续使用。光猫也是桥接状态
    doomsday616
    doomsday616
    OP
    8h 2m ago
    9
    @wtks1 对,就是 AB 面,我抓包看到的正好是这个:A 面是机顶盒不带标签的那条腿,从光猫拿 192.168.1.x;B 面是机顶盒自己打 VLAN 85 标签去要 30.x 专网地址,直播走这条。所以光猫桥接后,只要在 VLAN 绑定里把机顶盒那个口加一条"用户侧 VLAN 85 → 3_Other_B_VID_85",B 面就通了。A 面桥接后有部分请求被光猫拦掉,但直播完全不受影响。确实比别的地方麻烦,但麻烦点就这一条绑定。
    doomsday616
    doomsday616
    OP
    8h 2m ago
    10
    @woshinigege708 思路一样,猫棒默认透传所有 VLAN,等于把光猫的活交给路由器了。有一点要注意:上海的盒子是自己给 B 面打 85 标签的,所以接盒子的那个口要让 VLAN 85 带标签(tagged)过去,同时 A 面不带标签的流量照常走普通 LAN,盒子才能两边都认证通过。Apple TV 那边,在 QWRT 上建一个 ethX.85 接口,跑 rtp2httpd 或 udpxy 转成 HTTP 就行
    doomsday616
    doomsday616
    OP
    8h 2m ago
    11
    @hakulamatata 对,电信 FTTR 的从光猫管理地址一般是 192.168.2.1,主从之间组网也走这个段。自己的内网如果也用 192.168.2.0/24 就会冲突,建议内网换个段,比如我家用 192.168.50.x。主光猫桥接后,从光猫也是透传的,Wi-Fi 和网口拿的都是自己路由器下发的地址
    doomsday616
    doomsday616
    OP
    8h 1m ago
    12
    @yinmin rtp2httpd 确实好用,还支持 FCC 快速换台。我现在用的是 fnOS 上自己写的代理,也实现了 FCC,冷启动换台 30 到 70 ms 出画面。有个坑分享一下:上海这边想让 FCC 生效,代理那台机器必须在 VLAN 85 上用 DHCP 正式拿一个 30.x 租约。手工配静态地址,运营商会直接丢包,不回应。Hyper-V 加 Alpine 那套挺省资源,有 Windows 常开机的可以这么搞
    doomsday616
    doomsday616
    OP
    8h 0m ago
    13
    @Autonomous UniFi 能这样做是因为它的 WAN 口可以单独建一个 VLAN 85 的 IPTV 接口,IGMP Proxy 的上联口就选它。我之前在爱快上做过同样的事,没成功,卡在这一步:爱快的 WAN 是"基于物理网卡的混合模式",在这个模式下没法给 VLAN 85 建一条 DHCP 子线路。想建,就得切成"基于 VLAN 的混合模式",可那样上网也必须打标签,而我这边的上网线路只能不带标签,一打就断网。结果 IGMP 代理和 UDPXY 的信号源只能选 adsl1、vwan1、wan1,都不在 VLAN 85 上,UDPXY 返回 200 但 0 字节。另外上海是 AB 面认证,组播能看只是一半,盒子还得自己拿到 B 面的 30.x 地址才能正常用
    doomsday616
    doomsday616
    OP
    8h 0m ago
    14
    @li592677 一样的路子,我也是这么做的。上海这边有一点要注意:绑出来的口送出的是带 85 标签的包,软路由上要建 ethX.85 这种 VLAN 子接口来接,不能把它当普通口用。想要快速换台的话,这个子接口要用 DHCP 正式拿一个专网地址,不能手工配静态的。原机顶盒照常插原来的口,两边互不影响
    woshinigege708
    woshinigege708
    7h 59m ago
    15
    @doomsday616 #10 高级,晚点在结合美国版的大豆包看看细节,谢谢
    li592677
    li592677
    5h 35m ago
    16
    @doomsday616 #14 广东电信貌似不会这样,rtp2httpd 中 FCC 直接就可以生效
    Autonomous
    Autonomous
    4h 27m ago
    17
    @doomsday616 广东电信,连机顶盒都没有,我还是直接通过上网通道看的组播,猫棒搞了 VLAN41,路由器不用做 VLAN
    sonnetbreeze
    sonnetbreeze
    42 mins ago
    18
    @wtks1 ab 认证是针对机顶盒的
    sonnetbreeze
    sonnetbreeze
    38 mins ago
    19
    @doomsday616 手工配静态地址,运营商会直接丢包,那是当年有人用 iptv 专网,跑组网,后来的上海电信全部强制 dhcp 并且每个用户单独一个 dhcp,独享和隔离
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   2330 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 46ms · UTC 13:28 · PVG 21:28 · LAX 05:28 · JFK 08:28
    ♥ Do have faith in what you're doing.