superYy

好像病毒被控制住了

  •  5
     
  •   superYy · May 13, 2017 · 10346 views
    This topic created in 3473 days ago, the information mentioned may be changed or developed.

    刚在微博上看到国外小伙伴好像找到了病毒的紧急开关

    国外小伙的 MalwareTech twitter https://twitter.com/MalwareTechBlog

    MalwareTech 的博客 https://www.malwaretech.com/2017/05/how-to-accidentally-stop-a-global-cyber-attacks.html

    图上的域名 http://iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com/

    域名 whois
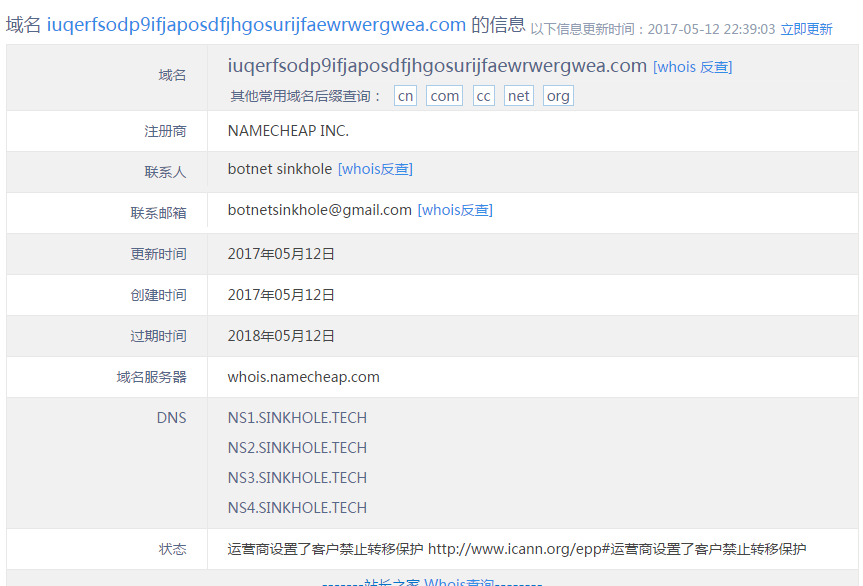
    微博图片

    57 replies  •  2017-05-16 10:44:05 +08:00
    awolfly9
    awolfly9
    May 13, 2017
    1
    这就是意外的惊喜~
    zhaojjxvi
    zhaojjxvi
    May 13, 2017
    2
    那已经中了毒了的怎么办。。。
    haozibi
    haozibi
    May 13, 2017
    3
    @zhaojjxvi #2 gg 了吧
    DoraJDJ
    DoraJDJ
    May 13, 2017
    4
    突然感觉有种瘟疫公司的感觉

    先把病毒植入到某个国家里的某台电脑,然后通过一定路径传播全球,然而解药就在病毒即将奴役全世界的时候做出来了...
    EIlenZe
    EIlenZe
    May 14, 2017❤️12
    5
    偏个题
    我总觉得很多人把“英国那些事儿”这个账号当成了自己接受国外消息的唯一途径
    这样感觉很容易被带方向啊
    (不是说楼主哈)
    Mazda
    Mazda
    May 14, 2017 via iPhone
    6
    新疆西藏那怎么回事
    CFO
    CFO
    May 14, 2017 via Android❤️5
    7
    如果这个域名被墙了。。。
    terence4444
    terence4444
    May 14, 2017 via iPhone❤️3
    8
    上海电信的网络还是有 38% 的几率发作:


    不过运营商已经封端口了
    Kyaru
    Kyaru
    May 14, 2017 via Android
    9
    国内丢包感人。。。
    ynyounuo
    ynyounuo
    May 14, 2017 via iPhone
    10
    不要全文转载…

    何况是只知道未经授权就全文转载(或翻译)别家文章信息的微博长微博图片
    Shura
    Shura
    May 14, 2017 via Android
    11
    真是一场闹剧啊
    Perry
    Perry
    May 14, 2017 via iPhone
    12
    域名要是被墙了就
    Mac
    Mac
    May 14, 2017
    13
    厉害了,赶紧给墙举报这个网址 :P
    zhihaofans
    zhihaofans
    May 14, 2017 via iPhone
    14
    @EIlenZe 我也这么觉得,朋友圈里有关国外的大新闻都是从这转的 ,特无语
    rssf
    rssf
    May 14, 2017 via iPhone
    15
    看着像鸡汤文
    pheyer
    pheyer
    May 14, 2017 via iPhone
    16
    已经有人测试过,没用
    why1
    why1
    May 14, 2017 via Android
    17
    那么究竟还要不要断网
    jininij
    jininij
    May 14, 2017 via Android❤️12
    18
    我总觉得,这个域名并不单单是一个开关,而是一个反侦查手段。如果这个不存在的域名能访问说明两个问题。
    1,这个病毒是运行在沙盒中的,沙盒为了阻止病毒联网,会给所有的网络请求返回成功。那么病毒就会停止传播,以防止自己的传播细节被破解。
    2。这个病毒被反编译了。病毒被反编译了,那么每一个会反编译的人都能制作病毒变种。这时候就不只是自己一个人赚钱了。这时候病毒停止传播,力求全身而退。
    peesefoo
    peesefoo
    May 14, 2017 via Android
    19
    感觉像个段子
    loopio
    loopio
    May 14, 2017 via Android
    20
    估计是个段子。话说怎么知道域名存在不存在?域名不设置解析不就可以了吗?如果是这样黑客也真够傻的,早不把域名注册下来。留给别人?笑话!
    jfcai
    jfcai
    May 14, 2017 via iPhone
    21
    那么多内部网络怎么办?
    xyjtou
    xyjtou
    May 14, 2017 via Android
    22
    @jininij 这个套路有点深啊。病毒作者预期这个病毒会被破解,并且破解之后安全人员还真会去注册这个域名 & 启用。(言外之意,要是安全人员没灵光一闪,去注册这个域名,那还是不满足病毒作者的控制条件吧。)
    xyjtou
    xyjtou
    May 14, 2017 via Android
    23
    @peesefoo
    @loopio

    原文“注册成功后,一瞬之间,他发现...”

    域名注册完了,dns 解析到全球路由生效,一般是 6-24 个小时才行吧。这域名瞬间就能生效?!这是那家 dns 服务商这么强呀,感觉也是个段子。。。
    jininij
    jininij
    May 14, 2017 via Android
    24
    @xyjtou 一个三个月前已经修复的 bug,一个只要关闭几个端口就能阻止的病毒。我总觉得能传播这么广,作者都很难预料到。如果只是影响到几百个几千个用户,这种防侦查手段确实是十分有用的。
    另外,当初漏洞刚爆出来的时候,就有了这个病毒。是之前的病毒彻底爆发,还是出现了新的病毒变种?无论是那种情况,作者都很难预料到事情的严重性吧。
    ProjectAmber
    ProjectAmber
    May 14, 2017 via iPhone
    26
    他发现病毒通过 smb 漏洞传染。并从源代码中找到了这个域名,顺手注册了。然后将样本发送给别人,发现别人无法复现传染过程,才意识到这是个开关。

    不过这要是个将勒索病毒转化为破坏病毒的开关,那乐子就大了。
    jininij
    jininij
    May 14, 2017 via Android
    27
    @xyjtou 解析为什么要 6 个小时生效?一般情况下,首次解析两分钟就能生效了吧。变更解析,因为缓存的缘故,确实最长需要 6-24 个小时。注意是最长。一般一两个 ttl 时间也就够了。
    PP
    PP
    May 14, 2017 via iPad
    28
    只是暂时性的中断了,黑客还可以更改。未感染的要抓紧时间打补丁,微软对 XP 和 2003 也发布了紧急公告和安全补丁。
    leavic
    leavic
    May 14, 2017 via iPhone
    29
    这个作者水平不行啊,开关会被别人控制,应该让病毒检查自己的域名的一条 TXT 记录,然后来执行具体的命令,这样才是可控的。
    lyog
    lyog
    May 14, 2017 via Android
    30
    在思考个问题,如果真的用自己域名,那不是顺藤摸瓜被一锅端?
    xyjtou
    xyjtou
    May 14, 2017❤️1
    31
    @jininij 哦,可能我从来没有用过域名服务商的 dns,买了域名立即改 dns server,导致从没感受过 2 分钟就能生效的速度 ^-^
    fuxkcsdn
    fuxkcsdn
    May 14, 2017 via iPhone
    32
    被墙了就在 hosts 里做文章吧,还可避免掉包
    letitbesqzr
    letitbesqzr
    May 14, 2017
    33
    这种情况某墙就应该发挥作用把这域名劫持到一个连通率高的 ip
    deeporist
    deeporist
    May 14, 2017
    34
    @jininij 没错啊 感觉还是病毒作者魔高一丈了啊 故意没去注册这个在一般情况下很难被注册掉的奇葩域名 这哪是开关 就是个警铃啊 作者自己一查这个域名注册没注册就知道反这个病毒的进展到什么地步了 而且这下不再传染的话 反毒人员在未染毒的机子上抓感染过程中的通信包就更困难了
    bxgty
    bxgty
    May 14, 2017❤️1
    35
    @jininij MalewareTech 的博客里写到了这些,和你的想法一致:“ I believe they were trying to query an intentionally unregistered domain which would appear registered in certain sandbox environments, then once they see the domain responding, they know they ’ re in a sandbox the malware exits to prevent further analysis.”

    另外,这个作者还提到,他之前见过类似的方式。不过举出的例子是测试随机生成的 5 个域名。对比起来,wannacry 的反侦查手段很粗糙(假设这个是反侦查的检测)。
    bxgty
    bxgty
    May 14, 2017
    36
    @loopio 看 MalewareTech 的文章的话,@jininij 的评论是正解。
    sunulin
    sunulin
    May 14, 2017 via iPhone
    37
    自己加 host 是不是也可以预防病毒运行呢?。。
    sunulin
    sunulin
    May 14, 2017 via iPhone
    38
    传播途径还是要关闭 445 吧。。
    bxgty
    bxgty
    May 14, 2017
    39
    @xyjtou 长微博肯定不是搞技术的人写的。MalwareTech blog 里提到他们注册完域名,等着生效的时候还在自己 sandbox 里面观察病毒加密之后的传播方式。

    “ While the domain was propagating, I ran the sample again in my virtual environment to be met with WannaCrypt ransom page; but more interestingly was that after encrypting the fake files I left there as a test, it started connecting out to random IP addresses on port 445 (used by SMB).”
    bxgty
    bxgty
    May 14, 2017
    40
    @sunulin 可以预防。不光可以预防病毒,还可以用 host 文件让域名解析失效(然后触发加密)。
    wm5d8b
    wm5d8b
    May 14, 2017 via Android
    41
    然并卵,大量感染的内网电脑访问不了外网,明天周一上班又是一波
    xyjtou
    xyjtou
    May 14, 2017 via Android
    42
    @deeporist 这样分析下去,就是圈子套圈子啦。

    黑客和白客以为自己是最外层的 if,仔细一想,发现外面还有一层 if ...
    xyjtou
    xyjtou
    May 14, 2017 via Android
    43
    用通俗的话来说,就是:我知道你会知道我知道你会知道我知道你会知道 ...
    lyhiving
    lyhiving
    May 14, 2017 via Android
    44
    域名不含数字,可以肯定不是国内黑客所为
    run2
    run2
    May 14, 2017❤️1
    45
    @lyhiving #42 神逻辑,而且里面有个 9
    odoooo
    odoooo
    May 14, 2017
    46
    病毒运行测试:
    Domains
    Domains
    May 14, 2017
    47
    @lyhiving 换眼镜吧

    @xyjtou 不是的,就算是你换 NS 记录也不需要,那个最多 48 小时是一个保守的估计,是计算全世界的情况。然后你要先搞懂的是,所谓域名解析的缓存是针对有访问个这个域名的整个地区才存在的,如果一个地区没有人访问过这个,仍然可以是实时解析,你新注册一个域名,因为你访问过,你所在网络会有缓存,所以你所在的整个地区都会因为有缓存受影响,但是另外地区、另外的网络只要没有人访问过,你就算换 NS 记录,对于他们没有缓存过的,仍然是实时解析。
    所以你要实时也是可以的,换 NS 记录,你加 SS 访问就是实时了。
    像这么又长又臭的域名,全世界都不会有人访问过,也就不会有缓存的存在而影响到。
    liaoyaoheng
    liaoyaoheng
    May 14, 2017
    48
    @bxgty 请教,ADSL 下通过路由器访问,且 Drop Ping From WAN Side,是否就免疫?
    ks3825
    ks3825
    May 14, 2017 via Android
    49
    @leavic 这样控制一下就会被抓了吧…
    leavic
    leavic
    May 14, 2017 via iPhone
    50
    @ks3825 匿名购买一个域名很容易啊
    cstome
    cstome
    May 14, 2017
    51
    @odoooo 你有样本吗?
    mingyun
    mingyun
    May 14, 2017
    52
    这小哥要火
    iutopia
    iutopia
    May 14, 2017 via Android
    53
    最新通告出现了变种,新的变种已经没有 kill switch 了。也不知道是不是真的。
    bxgty
    bxgty
    May 15, 2017
    54
    @liaoyaoheng 按我的理解,病毒应该不会直接从外网像 NAT 网络传播。但是最简单的防御方式还是打微软的补丁,或者是把 445 ( SMB )端口封住。
    bxgty
    bxgty
    May 15, 2017
    55
    @iutopia 有可能。昨天 twitter 上有人试着运行病毒+抓包,并没有发现以前的 DNS 解析+ HTTP GET 请求。
    aitaii
    aitaii
    May 15, 2017
    56
    这个博主的内容不能全信
    litpen
    litpen
    May 16, 2017
    57
    坏人怎么可能这么好心还留个开关。其实这是病毒的一个自我保护机制,因为大部分病毒检测软件和安全人员都会把病毒放在沙箱里进行断网测试(这样子病毒就不能正常运行了),所以这是病毒为了不被发现的一种策略!
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   2041 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 91ms · UTC 14:50 · PVG 22:50 · LAX 06:50 · JFK 09:50
    ♥ Do have faith in what you're doing.