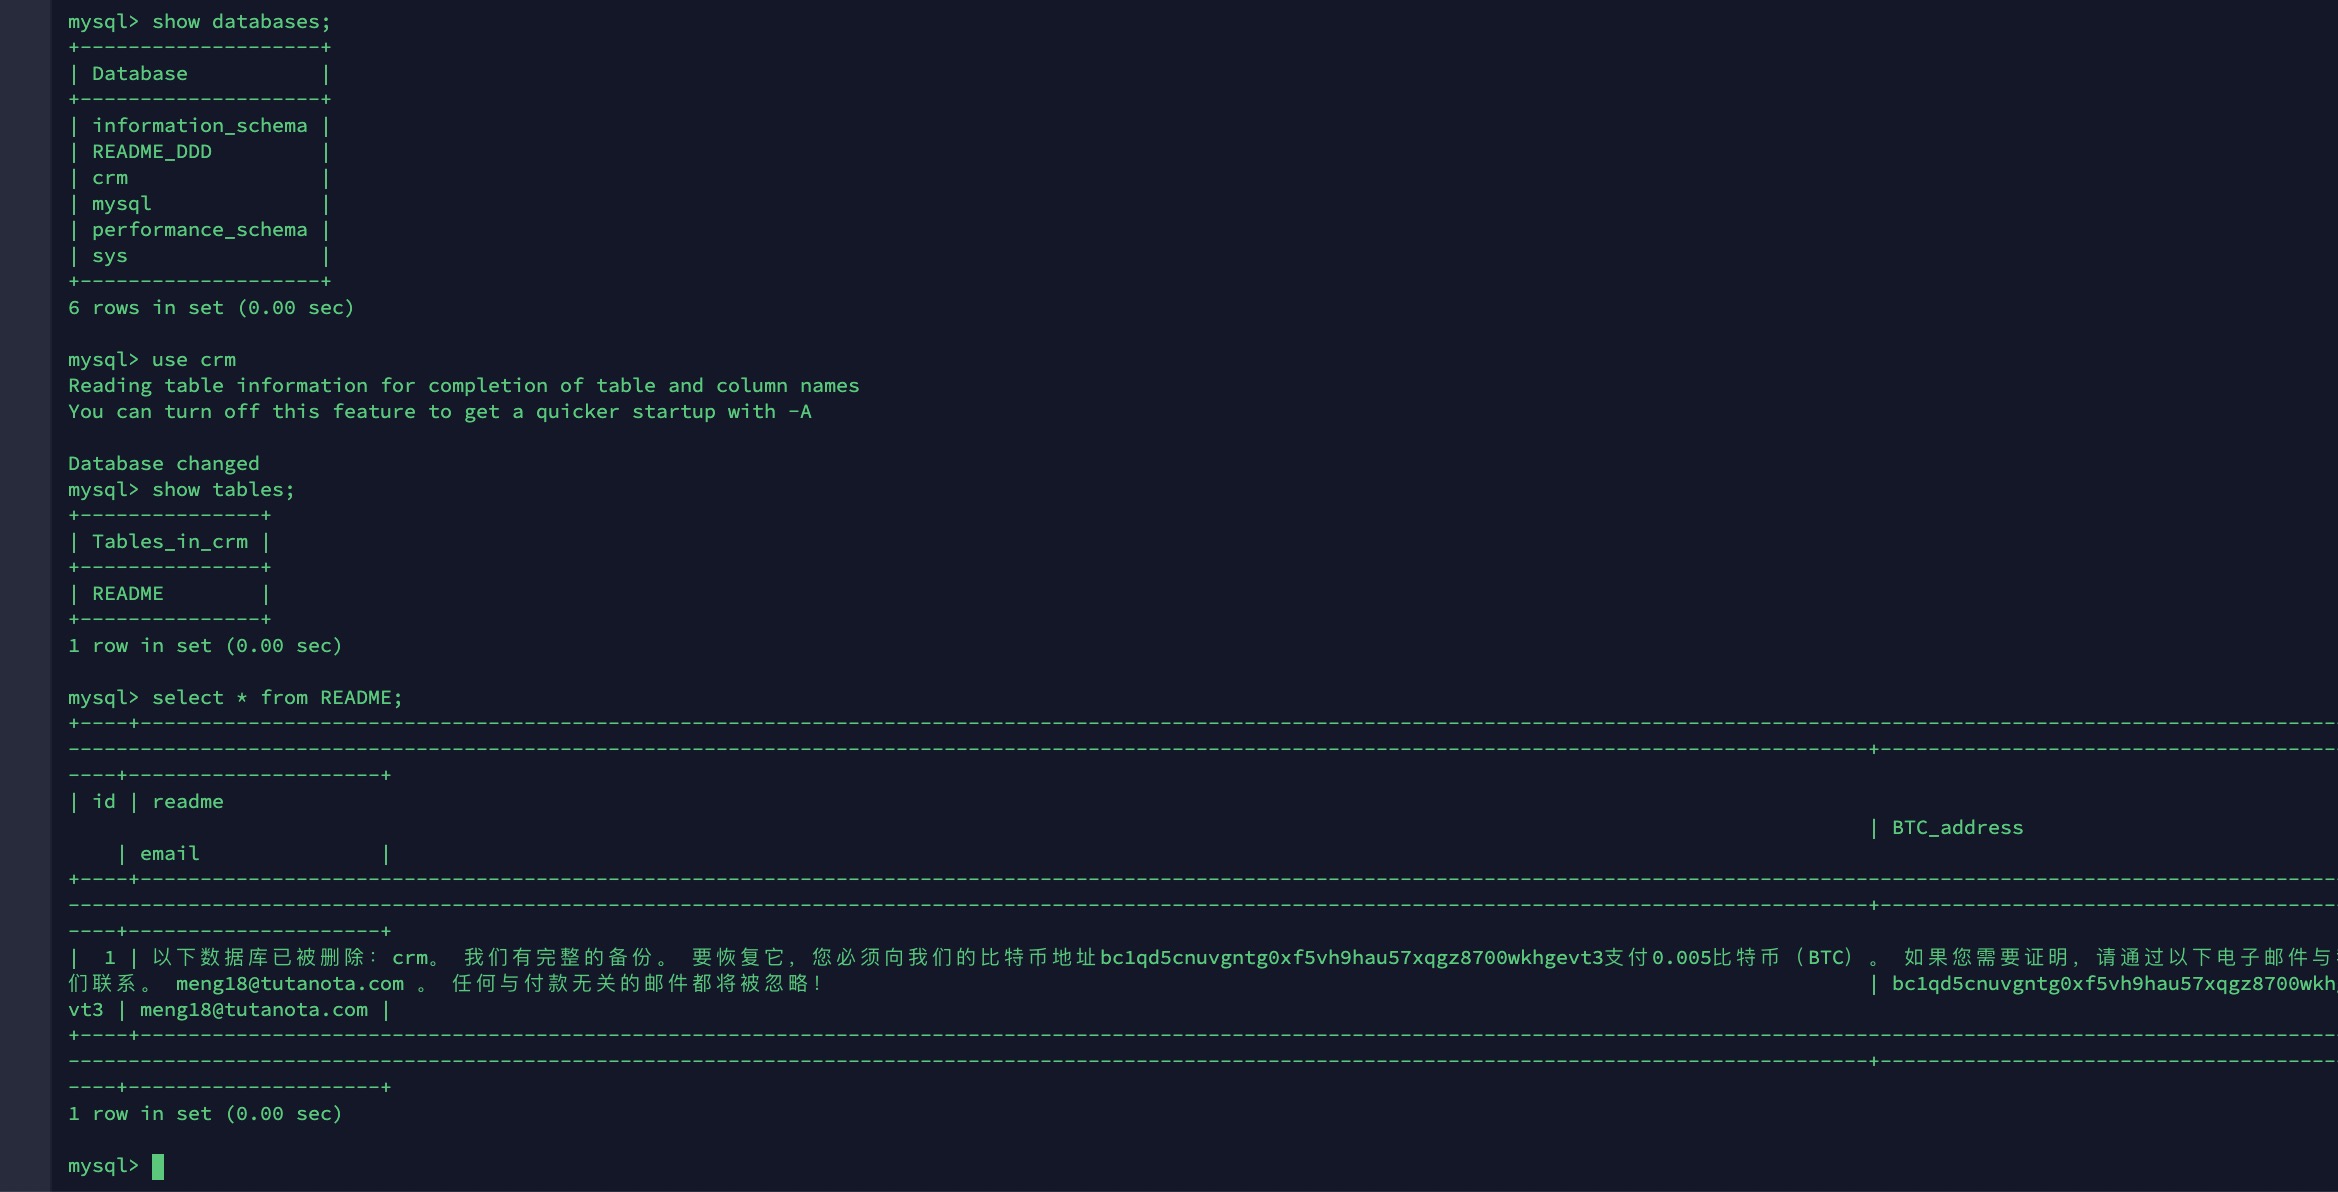

还好只是小白用来玩玩的,不过还是提醒大家多注意备份重要文件。
下面看图吧 ->
https://raw.githubusercontent.com/Damao2250/FileTransfer/master/b2bb558d5b5daeba77c6cbbaefc1316.jpg
还好只是小白用来玩玩的,不过还是提醒大家多注意备份重要文件。
下面看图吧 ->
https://raw.githubusercontent.com/Damao2250/FileTransfer/master/b2bb558d5b5daeba77c6cbbaefc1316.jpg
 |
1
服务器是哪个平台的?是服务器被黑了还是漏洞被注入的?
|
 |
rateltalkOct 12, 2021
2
这 TM 、、
|
 |
wangkun025Oct 12, 2021
3
勒索大概 2000 人民币。
|
 |
xiamy1314Oct 12, 2021
4
真鸡儿操蛋。hhh
|
 |
baoeiOct 12, 2021
5
|
 |
OktfolioOct 12, 2021
6
之前被勒索 $800 的 BTC,我直接把机器删了...那次原因可能是 MongoDB 开外网被扫了...
|
 |
7
如果这个库没啥东西,我觉得基本没了,如果是我,我肯定直接 drop 了你的库,然后勒索。
因为下载你这个库和保存都是要费空间的,当然,如果你转手卖的,肯定要再倒卖一次。 |
 |
28Sv0ngQfIE7YloeOct 12, 2021
8
@baoei #5 果然安全。。
|
 |
10
居然还有不做定时备份的。
|
 |
x86Oct 12, 2021
11
你付了钱也未必给你恢复
|
|
Overfill3641Oct 12, 2021
12
玩的那就更没必要揪心了。
|
 |
VegetableOct 12, 2021
13
老生常谈,不要妄想对方真的会备份你的数据。
指望骗子讲信用吗? |
 |
ysycoinOct 12, 2021
14
还是要用白名单
|
 |
lingexOct 12, 2021
15
估计是弱密码且端口对外网开放了吧。
|
 |
bylhOct 12, 2021
18
同被勒索过,不过没啥重要数据
|
 |
CoderLifeOct 12, 2021
19
我现在所有的机器 除 443, 80, 8080 全白名单模式
之前中过招 |
 |
20
@Oktfolio #6 我 TM 就搞笑了,17 年的时候电脑上的照片被病毒加密了,被勒索 $1000 BTC,我 TM BTC 买好了发现 NAS 上有照片备份,就没理黑客直接把磁盘格了。然后前两个月发现那些 BTC 价值快 $5000 了就卖了。我真 TM 谢谢黑客啊,就离谱。。。
|
 |
nameuserOct 12, 2021
21
@stephenyin 太秀了,哈哈哈
|
 |
NULL2020Oct 12, 2021
22
我遇到过两次了,公司开发服务器,日常基本就我一个人用,我都懒得屌它。
|
 |
darkengineOct 12, 2021
23
阿里云上被搞过一次,还好只是测试服。赶紧把 mongoDB, redis 和 MySQL 端口给关了,改用密钥登 SSH 。
|
 |
24
绝对不和恐怖分子谈条件
|
 |
clfOct 12, 2021
25
端口不要对外暴露呀~
|
 |
makeloveOct 12, 2021
26
到目前为止我在 V2 上看到的被删库都是非常不讲究的行为导致,比如 redis mongodb 直接放公网什么的
正常设置环境没这么脆弱 |
 |
shukaiOct 12, 2021
27
我也要到过一次
|
 |
lingxi27Oct 12, 2021
28
之前某个上家有同时 mysql 开了默认密码登录被搞过
|
 |
29
每次看到 V2EX 总有人觉得在线服务不如自己建服务安全,我都想扔类似的例子给他们看看
|
 |
tonzengOct 12, 2021
30
养成改端口和符合规范口令的好习惯。
|
 |
MithrilOct 12, 2021
31
@stephenyin 笑了,你是我见到第一个能从黑客头上赚钱的。。。
|
|
makeloveOct 12, 2021
32
@BeautifulSoap 那你扔一个不是故意放开漏洞的例子看看?开放弱密码端口算故意找被打
|
|
BeautifulSoapOct 12, 2021 via Android
33
@makelove lz 这贴不就是。中招的有几个是故意找打,不还是安全意识不够疏忽的。个人建服务图个数据在手的安心感就行,在安全性上真没必要和有专业人员的公司去比
|
 |
tuwulin365Oct 12, 2021
34
@stephenyin 才五倍,不科学啊
|
 |
cweijanOct 12, 2021
35
@BeautifulSoap 自建服务是省钱好吧, 而且我自建服务都不会直接对外开放, 都是通过 ssh 连接的
|
 |
plko345Oct 12, 2021 via Android
36
端口暴露外网得有个双向证书会好点吧
|
|
BeautifulSoapOct 12, 2021
37
@cweijan 但也有很多人自建服务就是为了这点安心感。比如每次谈到在线的密码管理工具时
|
 |
yuhangchOct 12, 2021
38
之前也遇到过,一样的信息,这还给翻译成中文了良心🐶
经过那一次,自己玩玩也不用默认密码了 |
 |
40EaE5uJO3Xt1VVaOct 12, 2021
39
我记得虚拟机设置了每周自动快照,
上次回滚快照,以为上个快照是上周的,损失的数据不大就滚了, 结果上次快照是 2 月份的,真是欲哭无泪 |
|
Overfill3641Oct 12, 2021
41
@HashV2 #40 那句话下面又说了啥?
|
 |
DeleteZNOct 12, 2021 via Android
42
说真的,我用腾讯云只开 ssh 80 和 3306 端口。遇到过一次数据库被加密,遇到过十几次被安装挖矿病毒。但是我在阿里云放博客的机器,全部端口开发,就从来没有遇到过,三年了一直很稳定。我甚至怀疑有内鬼。
|
 |
zoooOct 12, 2021
43
我查了下,今天下午三点左右有 btc 账号给这个黑客账号打了 0.004btc
这个 btc 账号竟然有 607.86870203 BTC,我艹,巨款呀 |
|
zoooOct 12, 2021
44
两亿 rmb,我靠
|
 |
45
@zooo 我查了下,黑客地址是一次一用的里面只有 0.004 。600 的应该是某服务商或交易所,600 那个地址还在 2019 转给了卡梅伦大学 1 个币呢~
|
|
rotoavaOct 12, 2021 via iPhone
46
更正:卡内基梅隆大学
|
 |
notyssOct 12, 2021
47
@stephenyin 不交税吗?
|
 |
xinJangOct 13, 2021
48
常规操作不都是本地 root,暴露指定用户吗?
|
 |
vue666Oct 13, 2021 via Android
49
之前公司的后台也遇到过,听说有备份
|
|
Overfill3641Oct 13, 2021
51
@ccppgo #50 实在挤不出一台设备的话,这样也可以,但风险有点大,尤其是手动备份间隔较大的话。备份放服务器本地就不要提了,这和不备份没区别。
如果不是公司数据,自己在家弄台设备定时开机同步下就行,很多软件有文件历史版本的。 |
 |
bigbigparkOct 13, 2021
52
遇到过一次,自已的一个测试数据库,密码设的太简单,还暴露到外网。。
|
|
stephenyinOct 13, 2021
53
@notyss #47 你认真的吗😂,都是 P2P 交易啊。。
|
 |
VariazioniOct 14, 2021
54
巧了。。我朋友的数据库前一段时间也被勒索了。。还好只是测试库。。一样的话术。。应该是同一个团伙干的。。
|
|
VariazioniOct 14, 2021
55
能问一下是什么技术栈么。
|
 1


 Select Language