ggp1ot2

mac 有没有办法同时走两个代理,互不干扰?

  •  
  •   ggp1ot2 · Oct 12, 2022 · 10534 views
    This topic created in 1487 days ago, the information mentioned may be changed or developed.

    访问公司的开发环境,需要挂一个 VPN 。

    想访问 Google 还需要挂一个 VPN 。

    这俩貌似冲突了,现在同时开,公司的会挂掉,Google 可以正常访问,

    搜了一番原因,就是这两个 VPN ,都会修改网络设置-代理-自动配置代理里面的端口
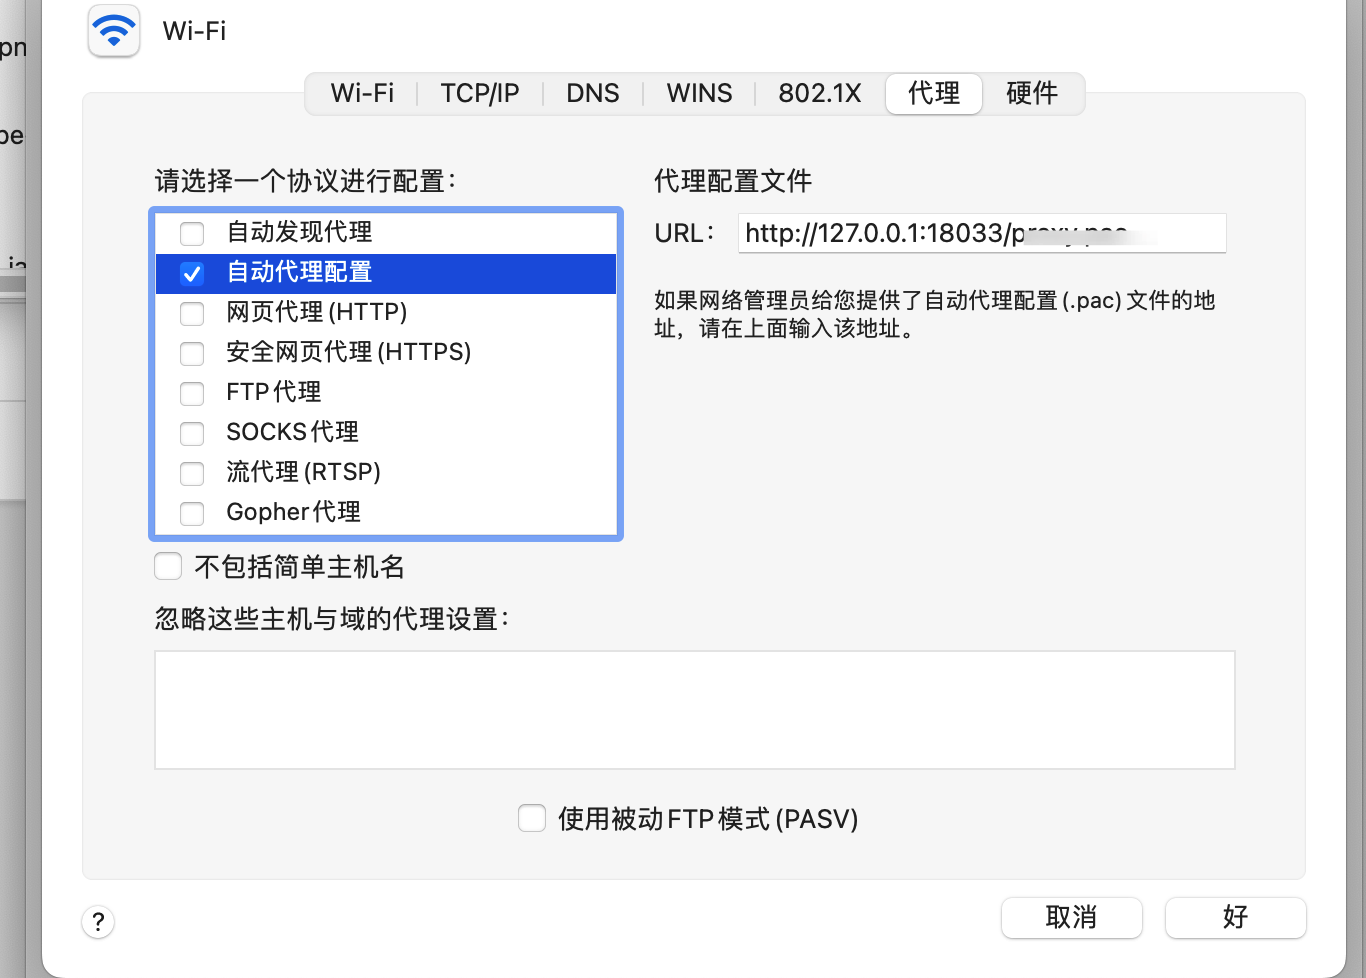
    谁在这里配置好了,谁就生效,有没有办法同时走两个?

    也就是我公司的那几个网页,走公司的代理,其余的全部流量,根据翻墙软件的配置访问。

    PS ,我的需求就是上 Google 搜索,百度实在太难用了,我尝试卸载翻墙软件,在 chrome 里面装一个插件,也不行,只要插件启动了,公司网页就不能访问。

    目前方案是卸载翻墙软件,只用公司的 VPN ,然后 chrome 装翻墙插件,访问 Google ,在火狐里面访问公司服务,这样就独立了,但是有点麻烦。

    33 replies  •  2024-11-15 14:18:00 +08:00
    MrdotX
    MrdotX
    Oct 12, 2022
    1
    Chrome 的 switchomega 插件
    rebang
    rebang
    Oct 12, 2022
    2
    同遇到过,使用 ClashX pro 的增强模式可以解决,没深研究其中的原理
    neroxps
    neroxps
    Oct 12, 2022
    3
    公司 vpn 设置路由表,当访问公司网络才使用 vpn 接口访问。
    zakokun
    zakokun
    Oct 12, 2022
    4
    开两个 VPN 绑定不一样的端口,浏览器通过 switch omega 插件,公司的域名转到公司 V PN ,其他域名转到正常梯子端口
    kxy09
    kxy09
    Oct 12, 2022
    5
    访问 g 不需要 vpn ,代理就行了,然后在 chrome 里用 switchomega 切换
    zhouu
    zhouu
    Oct 12, 2022
    6
    我是 docker 里跑 easyconnect, 然后 surge/qx 配置公司规则走这个 vpn 的
    66beta
    66beta
    Oct 12, 2022❤️1
    7
    浏览器的话 switchomega
    系统级的话 proxifier
    huaes
    huaes
    Oct 12, 2022
    8
    用 surge 啊, 网络接口、VPN 、域名、浏览器、各个软件分别走不通代理或者直连,干净省事
    jiangzm
    jiangzm
    Oct 12, 2022❤️1
    9
    @ggp1ot2 公司 VPN 用的什么协议,如果是 OpenVPN 直接用 OpenVPN Client/Tunnel ,不用公司的“VPN 软件”就不会设置代理,然后把路由表设置下只有公司内网 ip 走公司 VPN 网络。另外一个 VPN 可以开全局代理也可以不开(开了就会设置本地代理,不开就用楼上说的 switchomega 软件)
    @zakokun VPN 客户端又不是代理服务本身不监听本地端口,只是有些“VPN 软件”会套一个代理服务做策略规则转发
    jiangzm
    jiangzm
    Oct 12, 2022
    10
    是 Tunnelblick ,单词没打完
    huaes
    huaes
    Oct 12, 2022
    11
    分别走代理或者直连 ,写错了,国外走代理国内直连什么的总有一款适合你,就是得花钱
    lp7631010
    lp7631010
    Oct 12, 2022
    12
    把这两个 pac 文件下载下来,把其中一个 pac 合进另一个 pac 里面去(针对开发环境的 ip 指定走公司代理),然后把这个 pac 挂到一个能访问到的地址上,手动设置代理 pac 文件地址为这个地址
    32uKHwVJ179qCmPj
    32uKHwVJ179qCmPj
    Oct 12, 2022
    13
    你这个不是 vpn ,是代理,代理不会接管全局流量,用浏览器扩展 switch omega 或者自己弄个 pac 就行
    FrankAdler
    FrankAdler
    Oct 12, 2022 via iPhone
    14
    vpn 是可以多开的,你这是代理不是 vpn ,所以会冲突,我现在是公司 openvpn+家里 wg+clash 都没有问题
    alanhe421
    alanhe421
    Oct 13, 2022
    15
    @sunhuawei 虚拟网卡
    Envov
    Envov
    Oct 13, 2022
    16
    可以自己写一个 pac 的脚本,把这里设为那个脚本地址,然后脚本里面根据 host 或者域名决定走哪个代理,这是系统级的,比浏览器插件好一些
    brookqin
    brookqin
    Oct 14, 2022 via iPhone
    17
    同时开着 openVPN(viscosity) WireGuard clash 没有冲突
    sukhoi
    sukhoi
    Oct 14, 2022
    18
    把路由改下就好了
    Rrrrrr
    Rrrrrr
    Oct 14, 2022
    19
    说个思路吧,vpn 只转发公司的流量,这样就完全没有影响了
    webcape233
    webcape233
    Oct 14, 2022 via iPhone
    20
    一个 ss 翻墙,一个 wireguard 走自己服务器内网 1 , 互相不影响,路由器挂了个 openvpn 走另一个内网 2 ,三个并存。
    exceloo
    exceloo
    Oct 14, 2022
    21
    不需要这么麻烦啊,你直接把他们 2 个的 pac 合并成一个,在里面判断公司网址走公司的 proxy ,google 走你自己的 proxy 就可以了
    另外 mac 不允许本地 pac ,你可以上传到 onedrive ,然后获取外链地址,pac 其实就是一个文本文件
    ericbize
    ericbize
    Oct 14, 2022 via iPhone
    22
    基础知识
    1. 路由优先级 (直连路由 和 明细路由


    思路
    1. 连接公司 vpn
    2. 在家里的局域网 开一个代理服务器 (例如 shadowrocket
    3.firefox 可以独立代理( 独立用 firefox 爬墙
    spike2017
    spike2017
    Oct 15, 2022 via iPhone
    23
    我司用的 openvpn,我就是把 openVPN client 启动在 docker 里,同时在这个 docker 里起 http 和 socket 代理服务器,然后端口映射到宿主机,在宿主机上用 cfw 增加一条代理到这个 docker 的 http/socket 代理端口。再配置 pac ,让公司的网段 /域名都走这份代理,其他的再走一个梯子的代理
    pH
    pH
    Oct 15, 2022
    24
    @ericbize OSX 的路由简直玄学- - 资料又少有独特
    ericbize
    ericbize
    Oct 15, 2022
    25
    @pH ???

    不是啊,通用知识
    jorneyr
    jorneyr
    Oct 15, 2022
    26
    其实就是设置路由表,不同的 IP 走不同的网关。
    前不久设置 VPN 弄过这个。
    jorneyr
    jorneyr
    Oct 15, 2022
    27
    # 添加路由
    sudo route -n add -net 192.168.1.0 -netmask 255.255.255.0 10.100.0.1

    # 删除路由
    sudo route delete -net 192.168.1.0
    pH
    pH
    Oct 15, 2022
    28
    @ericbize 也是用 netstat -nr 打印出的结果然后配合手册解读么
    ericbize
    ericbize
    Oct 16, 2022 via iPhone
    29
    @pH 你可以这么理解

    直连路由优先级 接近最高, 连上 vpn 之后还可以用, 所以你可以连局域网的设备, 那你在局域网开 http 或者 socket 代理

    其次,vpn 一般修改的都是默认路由, 你加明细路由 也可以绕过
    Arnie97
    Arnie97
    Oct 17, 2022 via Android
    30
    通过抢着改 proxy pac 来判断,你接的这俩东西都不是 VPN 而是 HTTP 代理。楼上讨论怎么改 tun 接口路由表的都跑题了。

    12 楼正解,你自己写个 pac 合并原先两个 pac ,让你公司的走公司的代理,剩下的走自建梯子即可。
    linuxyz
    linuxyz
    Oct 17, 2022
    31
    # 用 Firefox

    安装的时候不要放到 /Applications, 要放到自己 home 目录下的 Applications 。

    Firefox 的 proxy 设置是完全独立于 Mac 系统的 Proxy 设定的,你可以定义。这样你就可以用 Firefox 来使用另外一个 VPN/Proxy
    ggp1ot2
    ggp1ot2
    OP
    Oct 17, 2022
    32
    @Arnie97 #30 对。。。本质就是抢网络里面的这个自动代理,这里是哪个就哪个成功。。。
    justwkj07
    justwkj07
    Nov 15, 2024
    33
    我也遇到小火箭和 tunnelblick 冲突,导致 tunnelblick 无法连接. 把小火箭换成 quanx 就可以共存了
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   1874 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 66ms · UTC 07:02 · PVG 15:02 · LAX 23:02 · JFK 02:02
    ♥ Do have faith in what you're doing.